


La Fox ESS, luăm securitatea produselor, a platformei cloud și a serviciilor noastre extrem de în serios.
Ne angajăm să colaborăm cu comunitatea de securitate, clienții, instalatorii și partenerii pentru a identifica și a remedia în mod responsabil potențialele vulnerabilități.
Această pagină prezintă cadrul nostru de gestionare a vulnerabilităților, inclusiv modul de raportare a unei vulnerabilități, modul în care răspundem și gestionăm problemele raportate și modul în care divulgăm informațiile privind vulnerabilitățile, în conformitate cu reglementările aplicabile. Aceasta descrie, de asemenea, la ce vă puteți aștepta din partea noastră pe tot parcursul procesului.
Domeniu de aplicare
Această politică se aplică produselor și serviciilor Fox ESS, inclusiv:
· Invertoare solare, sisteme de stocare a energiei în baterii și module de comunicații
· Serviciile Fox Cloud și infrastructura backend asociată
· Aplicațiile mobile Fox ESS
· API-uri și servicii web
· Firmware-ul dispozitivelor și software-ul asociat
Cum să raportați o vulnerabilitate
Dacă considerați că ați descoperit o vulnerabilitate de securitate într-un produs sau serviciu Fox ESS, vă rugăm să ne anunțați cât mai curând posibil.
E-mail:security@fox-ess.com
La raportare, vă rugăm să includeți:
• O descriere clară a problemei
• Pașii pentru reproducerea problemei
• Modelul produsului, versiunea de firmware sau platforma afectată
• Orice dovezi justificative (jurnale, capturi de ecran, payload-uri etc.)
• Datele dumneavoastră de contact (opționale dacă preferați anonimatul)
Recomandăm insistent utilizarea criptării PGP (Pretty Good Privacy) pentru toate comunicările trimise către security@fox-ess.com
Cheia publică PGP a Fox ESS Security Team este disponibilă mai jos:
• ID cheie: 8959FCFCBCF09435
• Amprentă: C714 9ABF 7D5E C82F F6C7 16EA 8959 FCFC BCF0 9435
Puteți descărca cheia publică făcând clic aici.
Puteți descărca și utiliza șablonul nostru de raportare a vulnerabilităților atunci când trimiteți prin e‑mail o vulnerabilitate suspectată. Fox ESS va confirma primirea rapoartelor cât mai curând posibil în mod rezonabil și își propune să ofere o confirmare inițială în termen de 24 de ore. Termenele de validare pot varia în funcție de complexitate, severitate, reproductibilitate și de produsul afectat.
Procesul de gestionare a vulnerabilităților
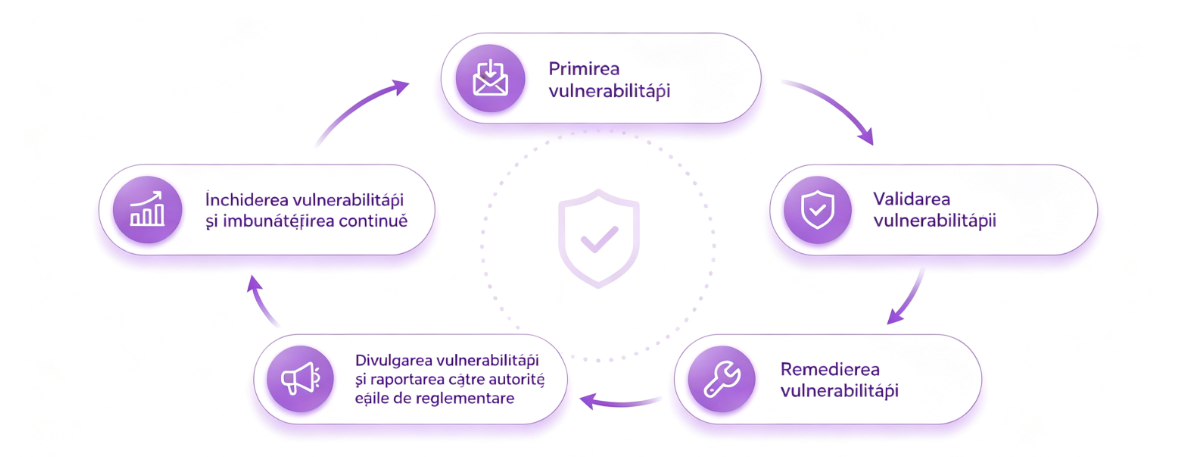
Procesul nostru de gestionare a vulnerabilităților include următorii pași:
• Primirea vulnerabilității: Echipele noastre de securitate și inginerie monitorizează în mod regulat canalele desemnate pentru raportarea vulnerabilităților, analizează prompt rapoartele primite și le direcționează pentru o gestionare adecvată.
• Validarea vulnerabilității: Evaluăm și validăm fiecare raport, confirmând exploatabilitatea și impactul potențial al acestuia. Pentru evaluarea tehnică a severității, Fox ESS utilizează Common Vulnerability Scoring System (CVSS), un standard industrial deschis administrat de Forum of Incident Response and Security Teams (FIRST). Folosim în principal CVSS v3.1 pentru punctaj și evaluăm continuu adoptarea CVSS v4.0 pe măsură ce cadrul evoluează. Scorurile de bază CVSS variază între 0,0 și 10,0 și corespund următoarelor niveluri calitative de severitate:
Scor CVSS | Nivel de severitate |
0.0 | Niciuna |
0.1 ‒ 3.9 | Scăzut |
4.0 ‒ 6.9 | Mediu |
7.0 ‒ 8.9 | Ridicat |
9.0 ‒ 10.0 | Critic |
Grupurile de metrici CVSS v3.1 includ:
• Metrici de bază ‒ Caracteristici intrinseci ale unei vulnerabilități (vector de atac, complexitatea atacului, privilegii necesare, interacțiunea utilizatorului și impactul asupra confidențialității, integrității și disponibilității).
• Metrici temporale ‒ Caracteristici ale unei vulnerabilități care se pot schimba în timp, cum ar fi maturitatea codului de exploatare și nivelul de remediere.
• Metrici de mediu ‒ Ajustări bazate pe factori specifici mediului unui utilizator, cum ar fi criticitatea sistemului și cerințele de securitate.
Pentru vulnerabilitățile divulgate public, Fox ESS poate publica scorul CVSS aplicabil și șirul vectorului, pentru a asigura transparență în ceea ce privește evaluarea severității.
• Remedierea vulnerabilității: Fox ESS dezvoltă și implementează măsuri corective adecvate, care pot include actualizări de firmware, patch-uri software, corecții în cloud, modificări de configurare, măsuri temporare de atenuare sau îndrumare pentru clienți. Măsurile de remediere sunt testate și verificate înainte de lansare, acolo unde este posibil.
• Divulgarea vulnerabilității și raportarea către autoritățile de reglementare: Atunci când legile și reglementările aplicabile o impun, Fox ESS raportează autorităților competente vulnerabilitățile eligibile și incidentele de securitate, în termenele prescrise. Fox ESS coordonează divulgarea publică acolo unde este cazul, ținând seama de disponibilitatea remedierilor, de securitatea clienților, de riscul de exploatare și de cerințele de reglementare aplicabile.
• Închiderea vulnerabilității și îmbunătățirea continuă: Integrăm feedback-ul clienților și analizele interne pentru a urmări, actualiza și îmbunătăți în mod continuu procesele noastre de gestionare a vulnerabilităților.
Suport pentru actualizări de securitate
Fox ESS oferă actualizări de securitate pe întregul ciclu de viață suportat al fiecărui produs, până la data publicată a sfârșitului de viață (end-of-life, EOL).
Atunci când severitatea și impactul unei vulnerabilități o justifică, Fox ESS poate oferi actualizări de securitate și după perioada de suport publicată, acolo unde este fezabil din punct de vedere tehnic.
Contact
Fox ESS Security Team
E-mail: security@fox-ess.com
Adresă: No. 939, Jinhai Third Road New Airport Industry Area Longwan District, Wenzhou Zhejiang Province, China
Versionarea politicii
Versiune: 1.0
Publicată: iulie 2026
Fox ESS Security Team va actualiza și publica, după cum este necesar, revizuiri ale acestei politici de divulgare și gestionare a vulnerabilităților pe această pagină. Vă rugăm să consultați periodic această pagină pentru cea mai recentă versiune.